
- Chương Trình Đào Tạo
- Dịch Vụ
- Khuyến Mãi
- Lịch Khai Giảng
- Trung Tâm Thi
- Thông Tin
- Liên Hệ


Nếu một nhân viên mới bắt đầu tải xuống số lượng dữ liệu lớn từ mạng công ty và sao chép xuống thumb drive, thì nhân viên này hoàn toàn có thể không có ý định độc hại. Nhân viên có thể lưu các tệp vô hại liên quan đến hồ sơ việc làm của họ hoặc các ví dụ về phần tiếp thị mà họ đã tạo.
Tuy nhiên, trong một số ít trường hợp, nhân viên có thể không muốn lấy những thiết kế sản phẩm bí mật, thông tin pháp lý nhạy cảm, dữ liệu nhân viên cá nhân hoặc bí mật thương mại cho công ty đối thủ.
Một công ty khó có thể phát hiện ra những “rủi ro nội bộ” này, ít phân biệt giữa hành vi hằng ngày và ngoại lệ có thể phá hủy lợi thế cạnh tranh hoặc danh tiếng của công ty.
Đó là lý do tại sao Microsoft cung cấp một giái pháp mới Quản lý rủi ro nội bộ trong Microsoft 365 sử dụng machine learning để phát hiện hành vi rủi ro có khả năng một cách thông minh trong công ty. Nó cũng nhanh chóng xác minh các hoạt động nào có khả năng gây ra các mối đe dọa bảo mật thật, thậm chí là vô tình.
Vì sai sót là nguồn rủi ro thực tế lớn hơn so với các cuộc tấn công nội bộ, giải pháp được thiết kế để giúp nhân viên có sự lựa chọn đúng đắn và tránh các sai sót bảo mật phổ biến. Các kỹ sư biết rằng, để đạt được hiệu quả, giải pháp cũng phải giúp mọi người thực hiện công việc hơn là khiến họ làm việc chậm lại.
Bret Arsenault, Giám đốc an ninh thông tin và Phó chủ tịch tập đoàn Microsoft cho biết, “Về cơ bản, nhân viên của một công ty thường cố gắng làm điều đúng đắn, nhưng đôi khi mục đích lại khác với kết quả.”
Một vài năm trước, các mối đe dọa an ninh khiến Arsenault luôn trăn trở không chỉ giới hạn ở tin tặc, tội phạm mạng hoặc các cuộc tấn công quốc gia mà Microsoft sử dụng một đội quân nhỏ các chuyên gia và công nghệ hàng đầu để ngăn chặn. Ông ngày càng lo lắng về những rủi ro tiềm ẩn, phần lớn là vô ý nhưng đôi khi độc hại từ những nhân viên dễ dàng truy cập vào thông tin nhạy cảm nhất của công ty.
Chẳng hạn, điều đó có thể bao gồm một người vô tình giữ thông tin nhạy cảm trong một tệp tin mà bất kỳ ai trong công ty cũng có thể tìm kiếm được, khiến nó trở nên dễ bị đánh cắp. Hoặc một người chỉ cần nhấn nhầm nút và gửi nhầm email một tài liệu được bảo mật cao ra ngoài công ty.
Trong một cuộc khảo sát gần đây của các chuyên gia an ninh mạng, 90% các tổ chức chỉ ra rằng họ cảm thấy dễ bị rủi ro trong nội bộ, và 2/3 tổ chức xem các cuộc tấn công nội gián độc hại hoặc vi phạm có nhiều khả năng hơn các cuộc tấn công từ bên ngoài. Theo một báo cáo đe dọa nội bộ từ Crowd Research Partners, hơn một nửa tổ chức cho biết rằng họ đã từng trải qua cuộc tấn công nội bộ vào năm ngoái.
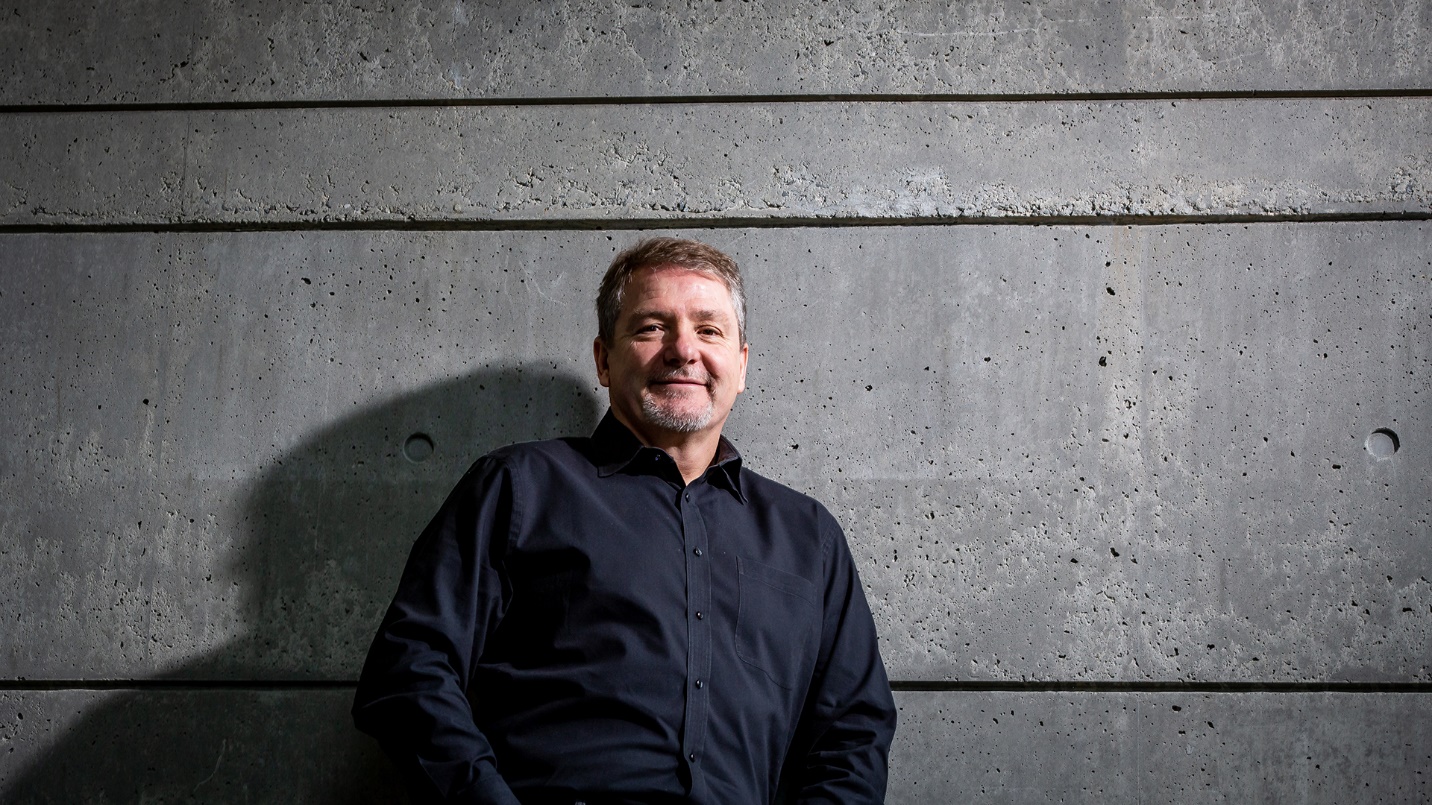
Bret Arsenault, Phó chủ tịch tập đoàn Microsoft và Giám đốc an ninh thông tin. Ảnh của Scott Eklund/Red Box Pictures.
Ông Arsenault nói rằng, “Trong ngành công nghiệp bảo mật đã có lượng tập trung không cân xứng vào các đối thủ bên ngoài. Nhưng với hàng ngàn nhân viên đăng nhập vào hệ thống công ty mỗi ngày, mối đe dọa cho dù với mục đích vô ý hay vô hại, có thể là một viễn cảnh rủi ro cao hơn. Và đó là khi chúng ta nhận ra rằng chúng ta cần mở rộng sự tập trung.”
Arsenault giao nhiệm vụ cho các kỹ sư trong đội bảo mật và Microsoft 365 tạo ra một giải pháp tận dụng machine learning để phát hiện và ngăn chặn các vi phạm an ninh nội bộ một cách thông minh, và cuối cùng biến nó thành một giải pháp cho khách hàng. Nhưng nó phải được thiết kế với các nguyên tắc cốt lõi của Microsoft: tôn trọng quyền riêng tư của cá nhân, giả định ý định tích cực ngay từ đầu và khuyến khích luồng thông tin và cộng tác tự do trong công ty.
Giải pháp Quản lý rủi ro nội bộ kết hợp hàng loạt tín hiệu từ các công cụ năng suất của Microsoft và dịch vụ đám mây Azure với các thuật toán machine learning có thể xác định hành vi bất thường và tiềm ẩn rủi ro từ người dùng những sản phẩm này.
Các kỹ sư đã làm việc chặt chẽ với các nhà phân tích bảo mật nội bộ, nguồn nhân lực và các chuyên gia khác trong Microsoft – và tham khảo ý kiến của những người công nhân ở các quốc gia có chung cam kết bảo mật của Microsoft – để đảm bảo giải pháp đạt được sự cân bằng trong việc tôn trọng quyền riêng tư của nhân viên trong Microsoft và quy trình làm việc.
Erin Miyake, Giám đốc chương trình của Microsoft về mối đe dọa nội bộ, làm việc với nguồn nhân lực, các chuyên gia tuân thủ và sản phẩm để phát triển giải pháp mới cho biết, “Chúng tôi biết rằng rủi ro nội bộ đã trở thành một thách thức phổ biến và tốn kém hơn, nhưng chúng tôi cũng phải có một cách nhìn hoàn toàn khác để giải quyết nó. Để bắt đầu, bạn nhìn thấy những người đã truy cập vào tài sản công ty như một phần của công việc, rất khó để phát hiện hơn.”
Talhah Mir, Giám đốc chương trình chính trong đội bảo mật và tuân thủ Microsoft 365 nói rằng, “Bởi vì bạn đang phân tích hoạt động từ những người trong lực lượng lao động của bạn, nên việc cân bằng quản lý rủi ro với văn hóa, riêng tư, công bằng và nhu cầu tuân thủ của công ty là điều cần thiết. Các xem xét này đơn giản không xuất hiện khi bạn đang bảo vệ công ty khỏi tội phạm mạng vô hình ở các quốc gia khác. Hệ thống không vượt qua bất kỳ phán xét hoặc giả định có mục đích xấu nào. Nếu có sự bất thường nào, bạn bắt đầu từ nơi end user đang cố gắng hoàn thành công việc, nhưng chúng tôi vẫn sẽ tin tưởng và xác minh.”
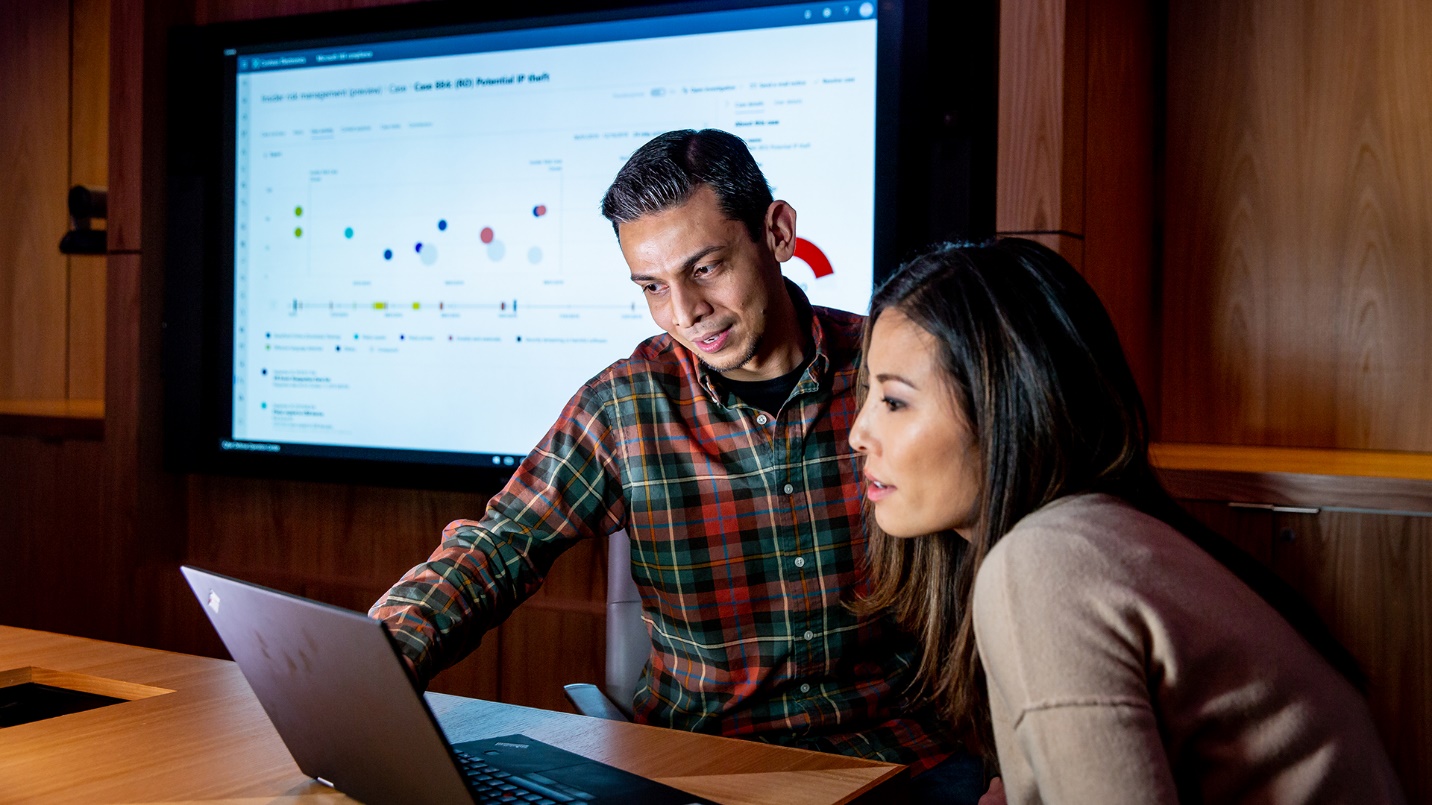
Giải pháp mới sử dụng các thuật toán machine learning để tìm kiếm hành vi bất thường và có khả năng rủi ro có thể tải hàng trăm tệp tin nhạy cảm từ trang SharePoint, sao chép tệp tin sang USB, không kết nối phần mềm bảo mật hoặc gửi email các tệp tin nhạy cảm ra ngoài công ty. Nó thúc đẩy Microsoft Graph và các dịch vụ khác để tìm kiếm dấu hiệu bất thường trên các sản phẩm Windows, Azure và Office như SharePoint, OneDrive, Teams và Outlook.
Không có hoạt động nào trong số đó là đe dọa, vì nhân viên làm những việc này mỗi ngày như một phần công việc của họ. Nhưng nó trở nên có ý nghĩa hơn khi hệ thống lấy thông tin từ nhiều nguồn khác nhau, chẳng hạn như các công cụ phân loại được cung cấp trong Office 365 có thể được sử dụng để gắn cờ các tài liệu và bộ dữ liệu nhạy cảm.
Nhóm bảo mật rủi ro kỹ thuật số của Microsoft ban đầu đã phát triển các thuật toán machine learning rủi ro nội bộ như một phần của giải pháp nội bộ của riêng mình để phát hiện các rủi ro nội bộ tiềm ẩn tốt hơn từ dữ liệu đã được tạo ra bởi 150.000 nhân viên trên toàn thế giới. Phát hiện bất thường – sử dụng nhật ký kiểm toán từ các công cụ hiện có bảo mật tốt hơn.
Giải pháp rủi ro nội bộ cũng được thiết kế để ngăn chặn các vi phạm an ninh vô ý thông qua giáo dục. Nếu một nhân viên đang lưu trữ các tài liệu nhạy cảm trong trang SharePoint không an toàn hoặc sử dụng phím tắt có kiểm soát bảo mật, ai đó thấy cảnh báo có thể giải quyết các vấn đề tiềm ẩn bằng cách gửi lời nhắc đến nhân viên về chính sách công ty hoặc đề xuất đào tạo trực tuyến về các thực tiễn tốt nhất.
Các công cụ giám sát an ninh nội bộ khác yêu cầu các công ty cài đặt phần mềm đặc biệt để thu nhập từ xa từ máy tính xách tay hoặc chuyển dữ liệu vào một máy chủ riêng để phân tích. Nhưng giải pháp Quản lý rủi ro nội bộ của Microsoft có thể tận dụng các tín hiệu từ cùng công cụ năng suất mà hàng triệu nhân viên đã sử dụng trên toàn thế giới.
Mir nói, “Nếu khách hàng của chúng tôi đã có chiều sâu về Microsoft 365 và mọi thứ mà nó cung cấp về năng suất và bảo mật, tuân thủ, thì bạn có thể truy cập, mặc định cấu hình giải pháp theo yêu cầu của bạn và bắt đầu.”
Nguồn: Microsoft


